Không để người dân gánh rủi ro khi bị giả mạo danh tính điện tử
Thứ 4, 04/11/2026
Góp ý dự án Luật Định danh và xác thực điện tử, đại biểu Quốc hội cảnh báo nguy cơ giả mạo sinh trắc học và đề nghị quy định rõ trách nhiệm của tổ chức xác thực, bảo đảm quyền lợi của người dân khi xảy ra tranh chấp.
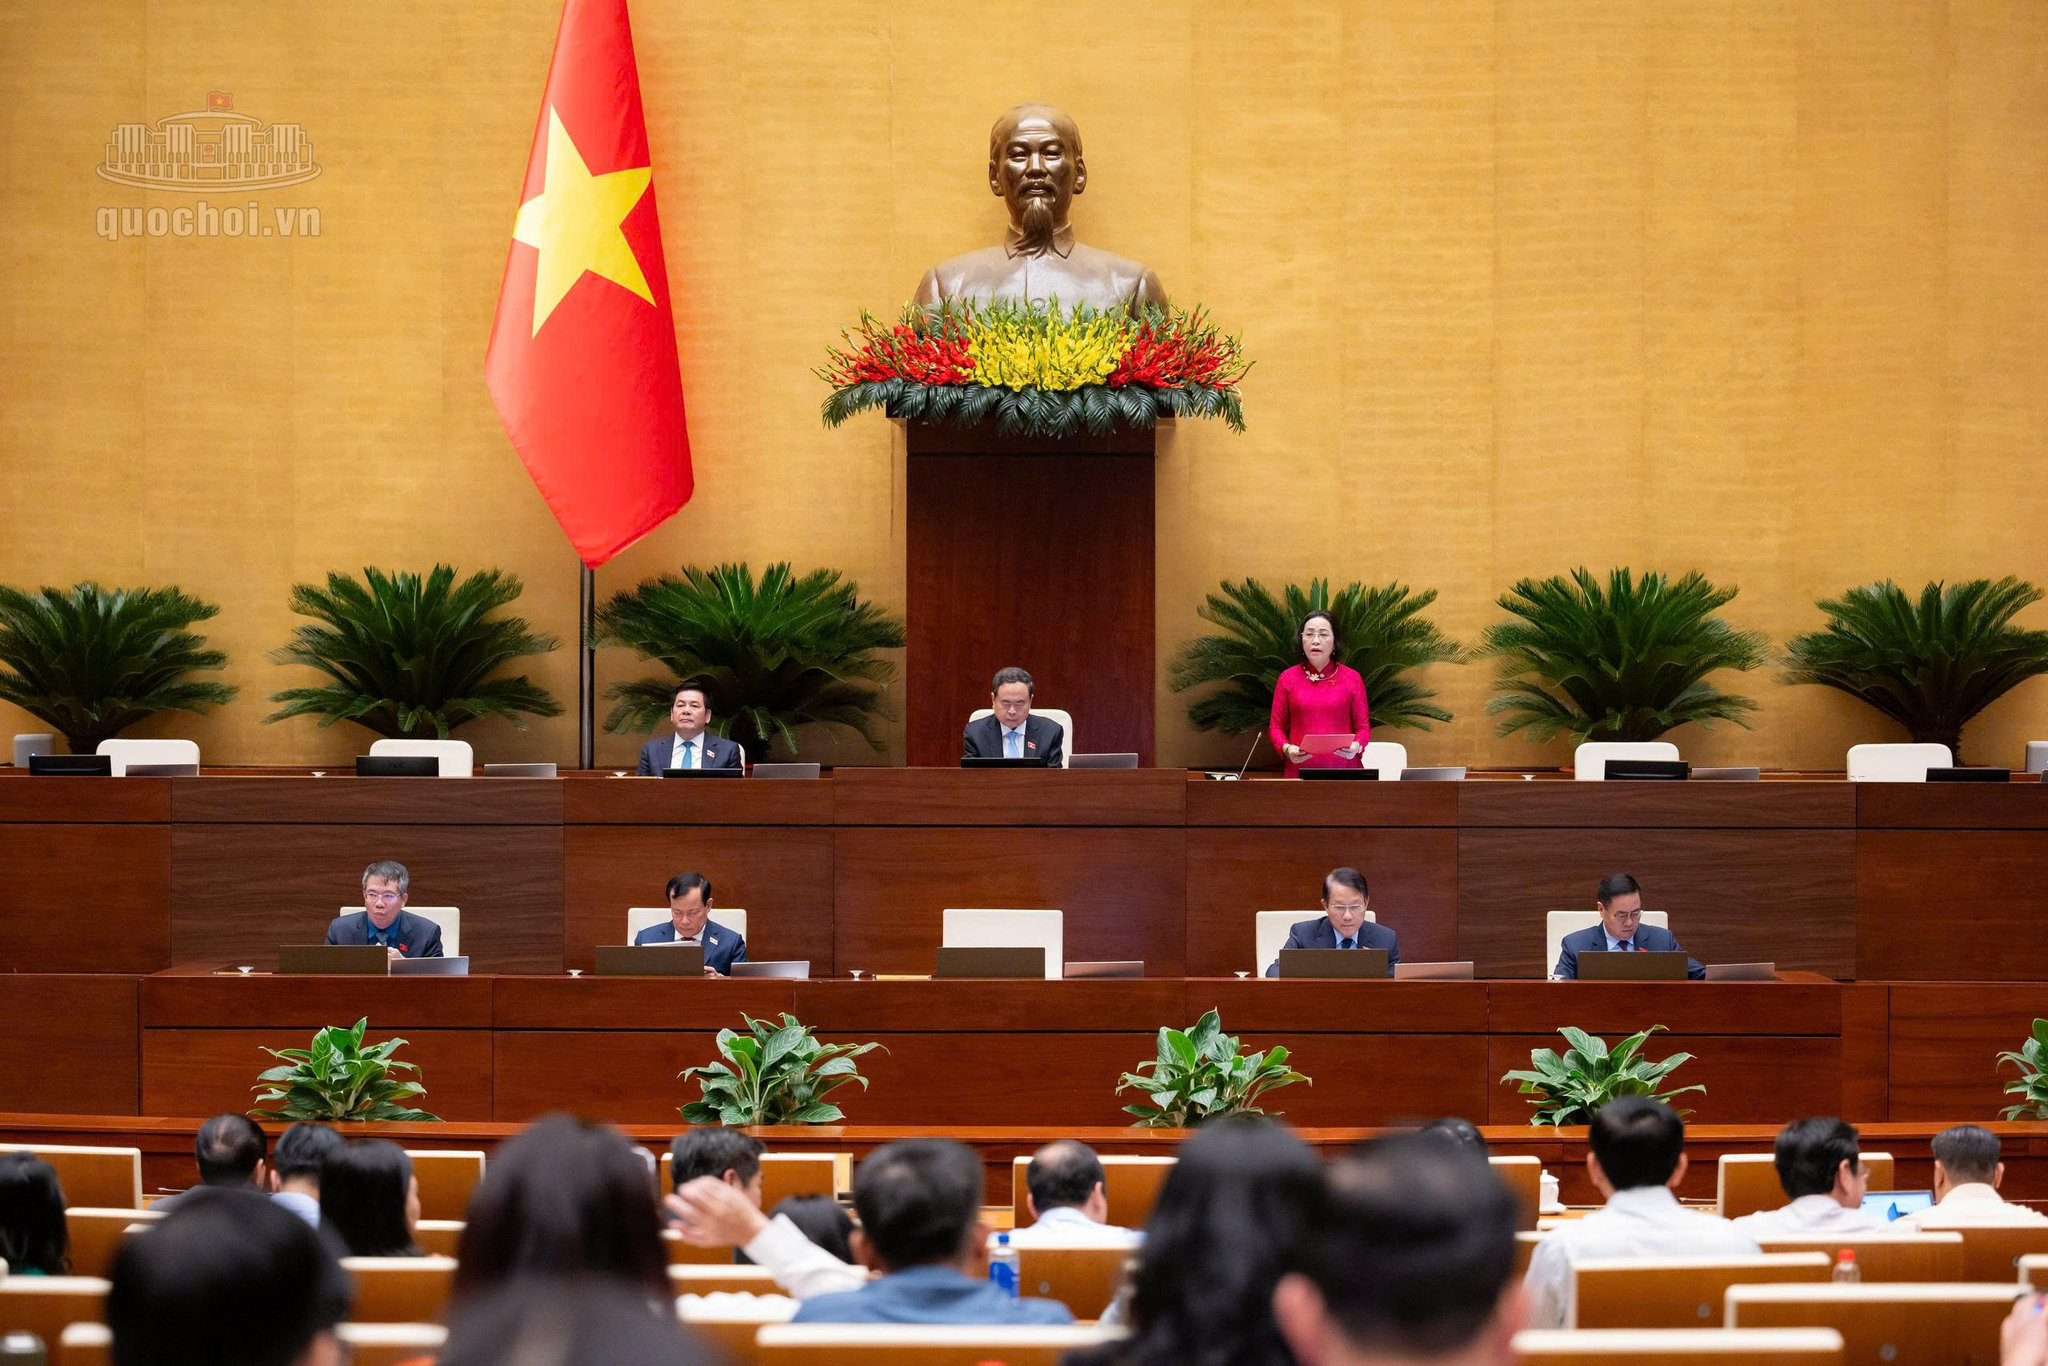
Không để người dân chịu thiệt khi bị giả mạo sinh trắc học
Góp ý về dự án Luật Định danh và xác thực điện tử, đại biểu Phạm Trọng Nhân (Đoàn ĐBQH TP. Hồ Chí Minh) cảnh báo nguy cơ giả mạo sinh trắc học, nhất là khi dự thảo coi nhận diện khuôn mặt, giọng nói, vân tay là những yếu tố quan trọng trong xác thực điện tử.
Theo đại biểu, thực tế đã xuất hiện các thủ đoạn sử dụng ảnh chụp, video giả được tạo bằng phần mềm và thiết bị can thiệp để vượt qua hệ thống nhận diện khuôn mặt của ngân hàng. Tháng 6/2026, Công an tỉnh Thanh Hóa từng triệt phá đường dây mua bán gần 1.000 tài khoản ngân hàng với thủ đoạn liên quan đến việc sử dụng hình ảnh, video giả mạo.
Đại biểu cho rằng mật khẩu bị lộ có thể thay đổi, thẻ bị mất có thể cấp lại, nhưng khuôn mặt và giọng nói là những đặc điểm sinh trắc học không thể dễ dàng thay thế. Vì vậy, việc mặc nhiên coi sinh trắc học là yếu tố bảo mật cao nhất tiềm ẩn nhiều rủi ro.
Đáng lưu ý, điểm a khoản 1 Điều 29 quy định kết quả xác thực có giá trị xác thực chủ thể tham gia giao dịch, trong khi Điều 28 coi kết quả này là nguồn chứng cứ. Tuy nhiên, dự thảo chưa làm rõ trách nhiệm chứng minh khi xảy ra giả mạo.
Theo đại biểu, nếu kẻ gian sử dụng hình ảnh, video giả vượt qua hệ thống xác thực ở mức cao nhất, kết quả xác thực có thể trở thành căn cứ bất lợi cho chính người bị hại. Khi đó, người dân, nhất là những người ở vùng sâu, vùng xa, sẽ gặp khó khăn trong việc chứng minh mình không thực hiện giao dịch.
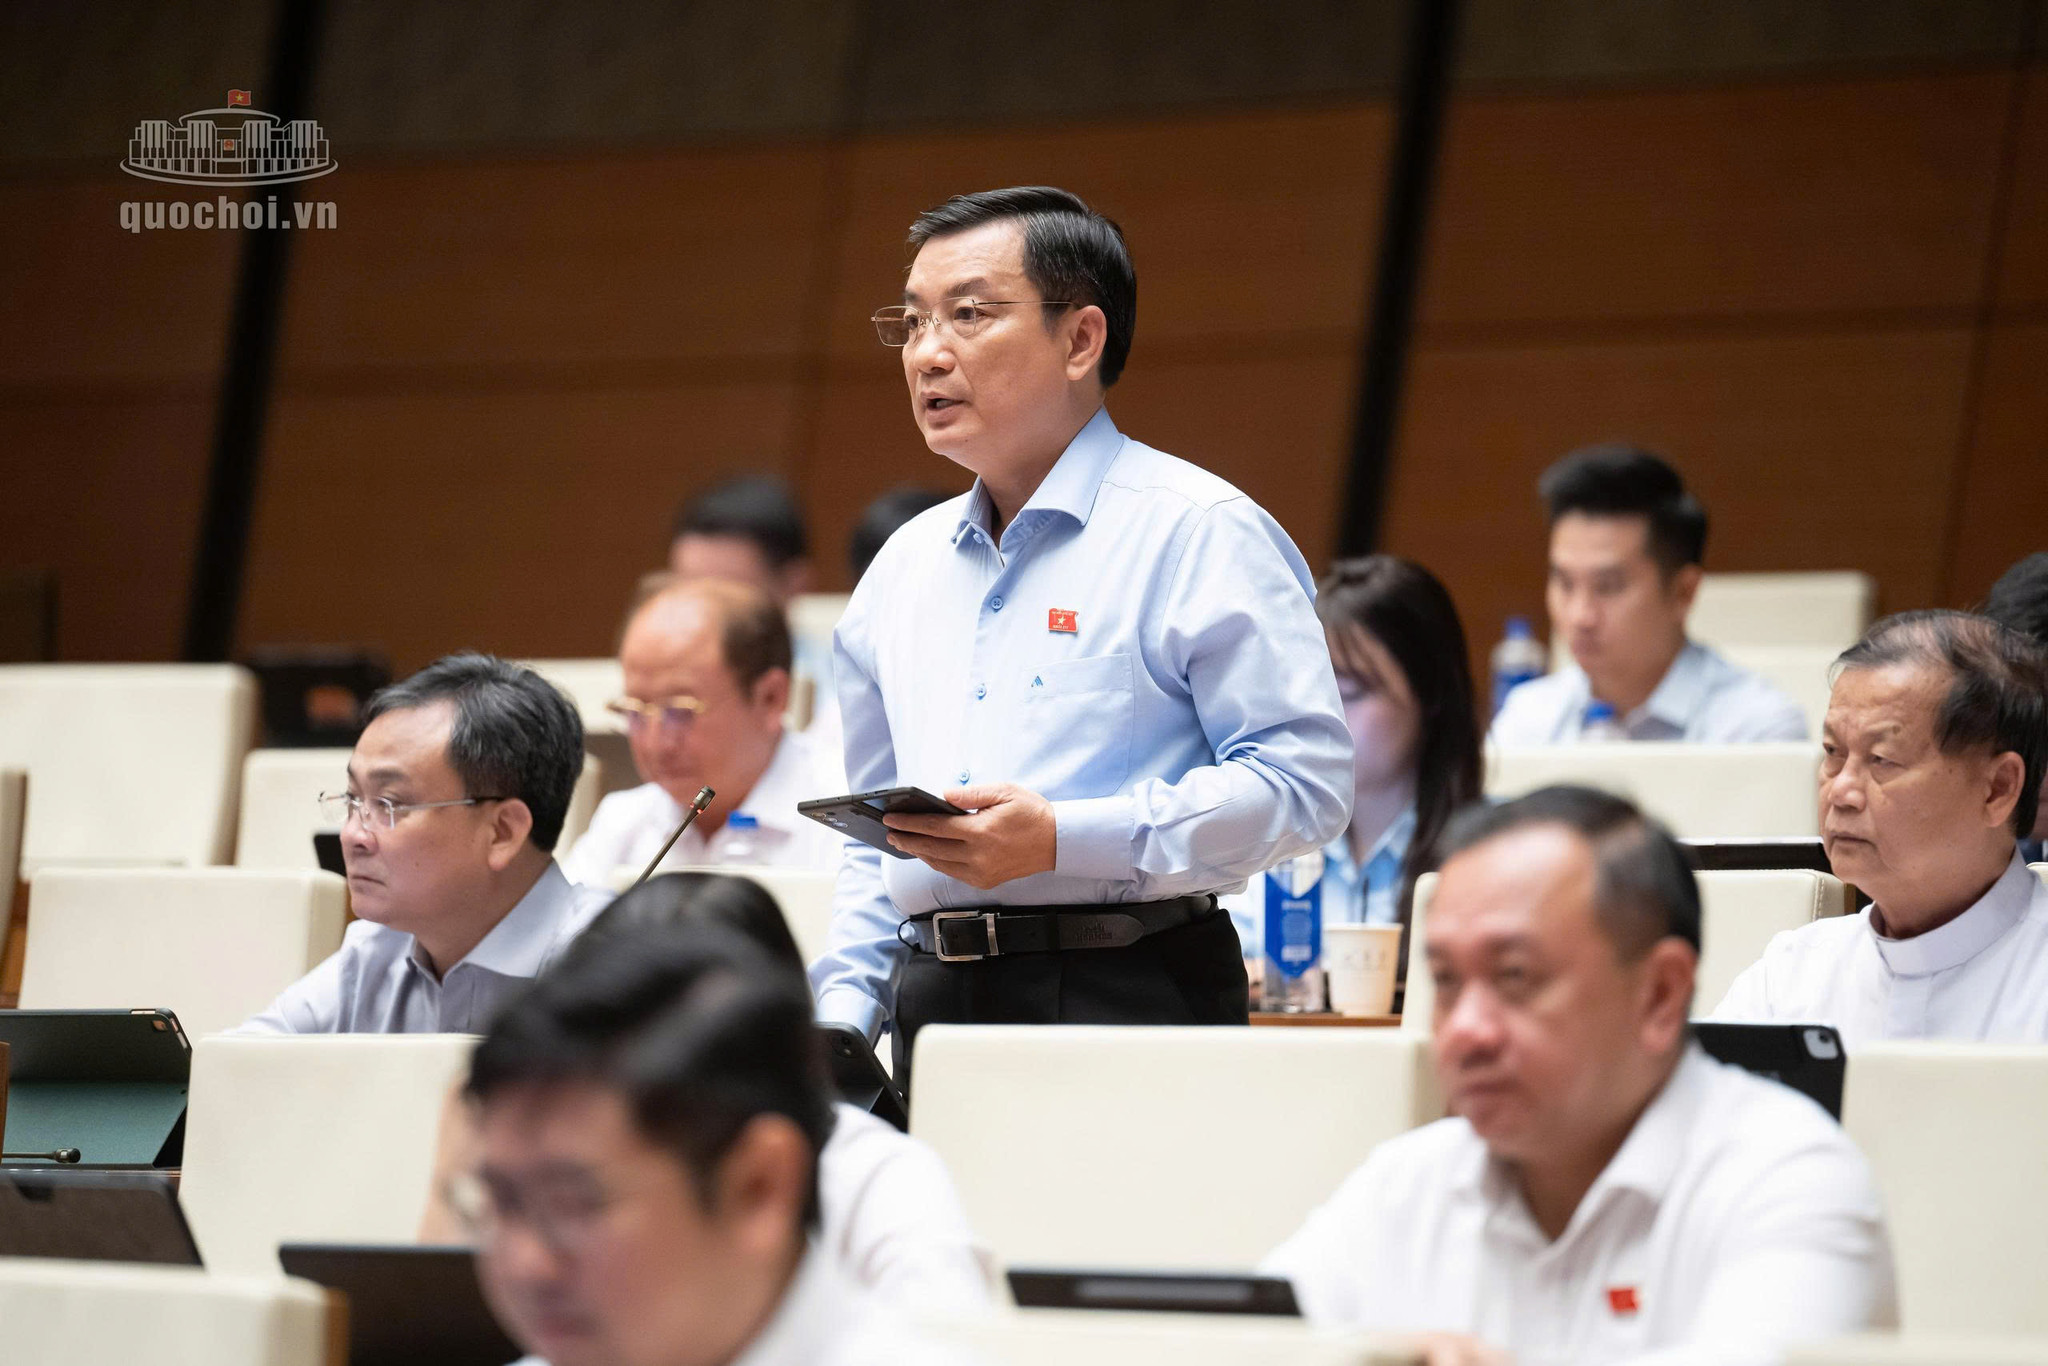
Đại biểu cũng lưu ý Việt Nam chưa hoàn toàn làm chủ các mô hình trí tuệ nhân tạo (AI), trong khi công nghệ giả mạo ngày càng tinh vi. Dù khoản 2 Điều 43 đã yêu cầu kiểm thử độc lập trước khi sử dụng và giám sát liên tục, dự thảo vẫn chưa quy định việc kiểm định lại độc lập định kỳ và công khai kết quả.
Từ thực tế này, đại biểu đề nghị quy định mức xác thực tối thiểu bắt buộc theo mức độ rủi ro của giao dịch, thay vì để đơn vị sử dụng hoàn toàn tự lựa chọn. Trong đó, cần chuẩn hóa mức xác thực độ 3 và bắt buộc áp dụng đối với các giao dịch thuộc danh mục rủi ro cao; đồng thời, phải có yếu tố sở hữu gắn với phần cứng như chip trên thẻ căn cước, không chỉ dựa vào camera và mã OTP trên cùng một thiết bị.
Đại biểu cũng đề nghị Điều 27 quy định việc kiểm tra phương tiện xác thực phải bao gồm cả tính toàn vẹn của thiết bị và kênh thu nhận dữ liệu nhằm ngăn chặn hành vi chèn dữ liệu giả. Những người yếu thế cần được bảo đảm phương thức xác thực thay thế có giá trị tương đương.
Về lâu dài, cần ưu tiên sử dụng chip và thuật toán mật mã do Việt Nam làm chủ, đã được kiểm định, trong hệ thống định danh, xác thực điện tử và các cơ quan, tổ chức thuộc hệ thống chính trị.
Đặc biệt, đại biểu đề nghị bổ sung vào Điều 29 nguyên tắc: khi chủ thể kịp thời thông báo, khiếu nại việc danh tính bị sử dụng trái phép, kết quả xác thực không mặc nhiên được coi là chứng cứ chứng minh chính chủ. Cơ quan, tổ chức thực hiện xác thực phải có trách nhiệm chứng minh quy trình đã tuân thủ đầy đủ các yêu cầu chống giả mạo.
Cùng với đó, khoản 2 Điều 43 cần bổ sung nghĩa vụ kiểm định độc lập định kỳ và khi xuất hiện phương thức tấn công mới; đồng thời báo cáo cơ quan quản lý, công khai kết luận tổng hợp để tăng tính minh bạch.
Đề cập giải pháp nhận diện thông tin chính thống trên môi trường số, đại biểu cho rằng nếu chưa thể ngăn chặn triệt để hàng giả thì trước hết cần xác định và bảo vệ được hàng thật. Theo đó, cần bổ sung nghĩa vụ gắn danh tính điện tử với hình ảnh, video và phát ngôn chính thức của các cơ quan, tổ chức trong hệ thống chính trị phát hành trên môi trường số, theo lộ trình, để người dân có thể kiểm chứng trên VNeID.
Cần coi trọng yếu tố con người trong bảo vệ an ninh dữ liệu
Đánh giá cao cách tiếp cận quản lý theo cấp độ rủi ro và các biện pháp phòng ngừa, đại biểu Đoàn Hùng Vũ (Đoàn ĐBQH tỉnh Đồng Tháp) cho rằng dự thảo Luật An ninh dữ liệu cần quy định rõ hơn về yếu tố con người trong bảo vệ dữ liệu.
Theo đại biểu, nhiều sự cố an ninh thông tin không xuất phát từ hạn chế kỹ thuật mà từ việc lộ mật khẩu, tài khoản có bảo mật yếu, quản trị viên được cấp quyền quá rộng hoặc nhân viên sao chép dữ liệu ra ngoài mà không được giám sát.
Khoản 2 Điều 24 dự thảo quy định lực lượng bảo vệ an ninh dữ liệu trong cơ quan nhà nước được bố trí theo chế độ kiêm nhiệm hoặc chuyên trách, không làm phát sinh tổ chức, biên chế mới. Đại biểu đánh giá quy định này phù hợp với chủ trương tinh gọn bộ máy, song đề nghị có cơ chế riêng đối với hệ thống dữ liệu cấp độ 5.
Cụ thể, nhân sự phụ trách an ninh dữ liệu tại các hệ thống này phải là người chuyên trách, có trình độ và chứng chỉ chuyên môn phù hợp về an ninh thông tin. Đồng thời, cần tổ chức diễn tập bảo vệ dữ liệu định kỳ hằng năm, bao gồm cả tình huống ứng phó sự cố do lỗ hổng hệ thống và yếu tố con người.
“Công nghệ có thể thay đổi liên tục, nhưng con người luôn là mắt xích đầu tiên và cũng là mắt xích cuối cùng trong vấn đề an ninh dữ liệu”, đại biểu nhấn mạnh.